


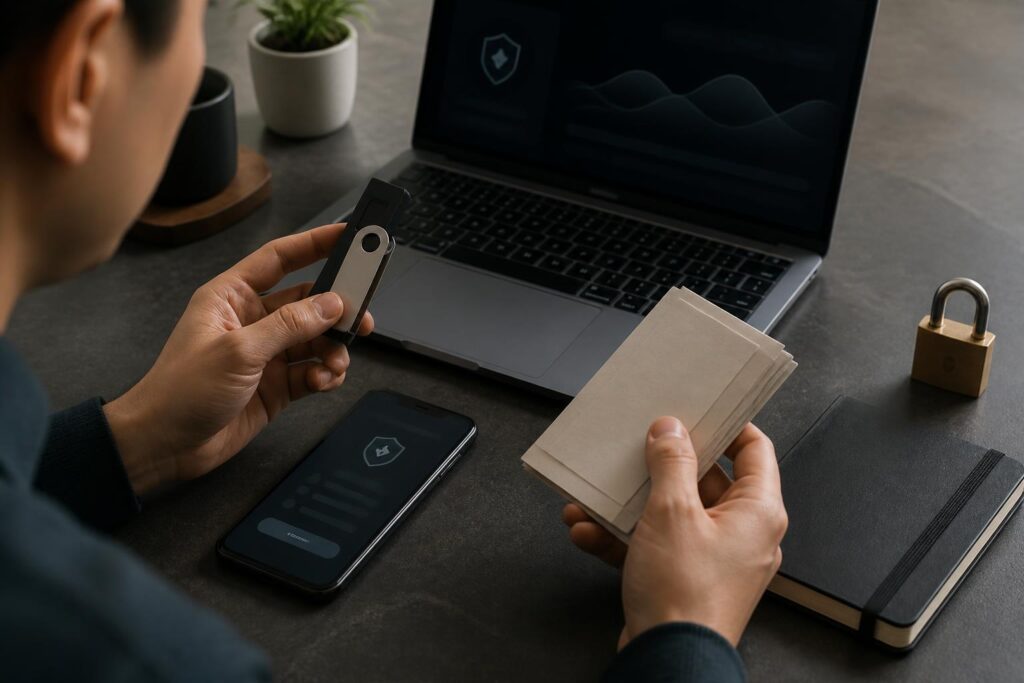
Tự quản lý ví không phải là một thao tác cài đặt
Trong tiền điện tử, cụm từ “tự quản lý tài sản” thường được dùng để mô tả việc người dùng trực tiếp kiểm soát khóa cho phép truy cập vào tài sản của mình. Cách tiếp cận này khác với việc để tài sản trên một nền tảng trung gian, nơi người dùng đăng nhập bằng tài khoản và phụ thuộc vào hệ thống của đơn vị cung cấp dịch vụ. Tuy nhiên, tự quản lý không đồng nghĩa với việc chỉ cần tải một ứng dụng ví, bấm vài nút rồi mọi thứ sẽ an toàn.
Ví tiền điện tử không cất giữ đồng tiền theo nghĩa thông thường. Nó lưu hoặc tạo ra thông tin mật mã để chứng minh quyền kiểm soát tài sản trên một mạng lưới blockchain. Giao diện ví giúp người dùng xem số dư, tạo giao dịch và ký giao dịch, nhưng yếu tố quyết định vẫn là khóa riêng hoặc cơ chế khôi phục tương ứng. Nếu người khác có được thông tin này, họ có thể tìm cách thực hiện giao dịch mà không cần sự đồng ý của chủ sở hữu. Ngược lại, nếu chủ sở hữu đánh mất thông tin khôi phục, việc lấy lại quyền truy cập có thể rất khó, thậm chí không còn khả thi.
Khóa riêng và cụm từ khôi phục cần được hiểu đúng
Khóa riêng là một thông tin bí mật dùng để ký xác nhận giao dịch. Cụm từ khôi phục, thường gồm một chuỗi từ được tạo khi thiết lập ví, có thể đóng vai trò như bản sao lưu giúp tạo lại quyền truy cập vào ví trên một thiết bị hoặc ứng dụng tương thích. Hai khái niệm này có liên quan nhưng không nên được xem là một loại mật khẩu thông thường.
Mật khẩu đăng nhập vào ứng dụng có thể được đổi hoặc đặt lại thông qua một quy trình của dịch vụ. Trong khi đó, cụm từ khôi phục thường không có tổng đài nào có thể cấp lại theo yêu cầu. Người dùng cũng không nên gửi cụm từ này cho người tự xưng là nhân viên hỗ trợ, quản trị viên, chuyên gia kỹ thuật hay đại diện của dự án. Một yêu cầu xin cụm từ khôi phục để “xác minh ví”, “mở khóa tài sản” hoặc “nhận phần thưởng” là dấu hiệu cần dừng lại và kiểm tra độc lập.
Cũng cần phân biệt địa chỉ ví với thông tin bí mật. Địa chỉ có thể được chia sẻ khi nhận tài sản, nhưng khóa riêng và cụm từ khôi phục phải được giữ kín. Việc công khai địa chỉ vẫn có thể tiết lộ lịch sử giao dịch và số dư trên những mạng lưới minh bạch, vì vậy quyền riêng tư cũng là một phần của quản lý ví, dù nó không thay thế cho yêu cầu bảo mật khóa.
Thiết lập ví: chậm, ngoại tuyến và có kiểm tra chéo
Khâu thiết lập ban đầu là lúc người dùng nên giảm tối đa sự vội vàng. Ứng dụng ví cần được tải từ nguồn chính thức và phải kiểm tra kỹ tên nhà phát triển, tên miền hoặc kênh phân phối trước khi cài đặt. Những ứng dụng có giao diện giống sản phẩm quen thuộc vẫn có thể là bản giả mạo. Không nên tìm kiếm rồi bấm ngay vào kết quả quảng cáo hoặc đường dẫn được gửi qua tin nhắn nếu chưa xác minh nguồn.
Khi ví tạo cụm từ khôi phục, người dùng nên ghi lại theo đúng thứ tự và kiểm tra từng từ. Bản sao lưu trên giấy có thể tránh một số rủi ro từ thiết bị kết nối mạng, nhưng cần được bảo quản ở nơi khô ráo, kín đáo và khó bị người khác tiếp cận. Việc chụp ảnh màn hình, lưu trong thư điện tử, ghi vào ứng dụng ghi chú đồng bộ đám mây hoặc gửi qua nền tảng nhắn tin đều tạo thêm bề mặt rủi ro. Một thiết bị bị nhiễm mã độc, tài khoản đám mây bị chiếm quyền hoặc bản sao lưu tự động không được chú ý đều có thể làm lộ thông tin.
Sau khi ghi lại, người dùng nên thực hiện quy trình kiểm tra khôi phục theo hướng dẫn chính thức của loại ví đang sử dụng. Mục đích là xác nhận bản sao lưu được ghi chính xác, chứ không phải thử nghiệm tùy tiện bằng một khoản tài sản lớn. Với người mới, việc gửi một lượng nhỏ trước rồi kiểm tra địa chỉ nhận trên thiết bị có thể giúp phát hiện lỗi thao tác. Cần nhớ rằng giao dịch blockchain thường không có cơ chế “hủy” đơn giản như chuyển tiền trong một ứng dụng ngân hàng.
Điểm yếu thường nằm ở quy trình, không chỉ ở phần mềm
Nhiều người tập trung vào việc chọn ví nào nổi tiếng mà bỏ qua các thói quen hằng ngày. Máy tính hoặc điện thoại dùng để quản lý ví nên được cập nhật hệ điều hành và ứng dụng từ nguồn đáng tin cậy. Mật khẩu thiết bị cần đủ khó đoán, đồng thời nên bật lớp xác thực bổ sung cho tài khoản tải ứng dụng, thư điện tử và các dịch vụ liên quan. Tuy vậy, xác thực hai lớp cho tài khoản không thể thay thế việc bảo vệ khóa riêng nếu khóa đã bị lộ.
Lừa đảo thường khai thác cảm giác khẩn cấp. Một trang web có thể thông báo rằng người dùng sắp mất quyền truy cập, cần kết nối ví để nhận tài sản hoặc phải ký một giao dịch để hoàn tất xác minh. Hình thức trình bày chuyên nghiệp không chứng minh yêu cầu đó là hợp lệ. Trước khi kết nối ví hoặc ký, người dùng nên kiểm tra tên miền, nguồn thông báo, nội dung quyền cấp phép và mục đích thực sự của giao dịch. Nếu không hiểu giao dịch đang yêu cầu điều gì, lựa chọn an toàn hơn là không ký và tìm tài liệu độc lập để đọc thêm.
Việc cấp quyền cho ứng dụng phi tập trung cũng cần được xem xét riêng. Một lần kết nối ví không phải lúc nào cũng đồng nghĩa với việc chuyển tài sản, nhưng một số giao dịch có thể cho phép hợp đồng tương tác với tài sản theo điều kiện nhất định. Người dùng nên hạn chế cấp quyền không cần thiết, xem lại các quyền đã cấp nếu ví hoặc mạng lưới hỗ trợ tính năng này, và thận trọng với những trang yêu cầu thao tác liên tục để “sửa lỗi” hoặc “mở khóa”.
Ví phần cứng không xóa bỏ trách nhiệm của người dùng
Ví phần cứng thường được lựa chọn để tách việc ký giao dịch khỏi máy tính hoặc điện thoại thường xuyên kết nối mạng. Đây có thể là một lớp bảo vệ hữu ích cho người quản lý tài sản dài hạn, nhưng nó không biến rủi ro thành bằng không. Thiết bị vẫn có thể bị mua nhầm từ nguồn không đáng tin, bị thay đổi quy trình khởi tạo hoặc bị sử dụng sai.
Người dùng nên khởi tạo thiết bị theo hướng dẫn của nhà sản xuất và không chấp nhận một cụm từ khôi phục đã được tạo sẵn hoặc gửi kèm trước. Cụm từ khôi phục cần được tạo trong quá trình thiết lập của chính người dùng. Khi ký giao dịch, địa chỉ và thông tin quan trọng nên được đối chiếu trên màn hình đáng tin cậy của thiết bị, không chỉ nhìn vào phần hiển thị trên máy tính có thể đã bị can thiệp. Thiết bị phần cứng cũng không bảo vệ người dùng khỏi việc tự ký nhầm giao dịch độc hại hoặc bị thuyết phục nhập cụm từ khôi phục vào một trang giả.
Sao lưu cần tính đến mất mát, hư hỏng và kế thừa
Một bản sao lưu duy nhất có thể tạo ra điểm thất bại đơn lẻ. Nếu bản đó bị mất trong một sự cố tại nhà, bị hỏng do môi trường hoặc bị người khác lấy được, quyền kiểm soát tài sản có thể bị ảnh hưởng. Ngược lại, tạo quá nhiều bản sao ở quá nhiều nơi cũng làm tăng khả năng một bản bị lộ. Cách cân bằng phụ thuộc vào giá trị tài sản, điều kiện sống và mức độ người dùng có thể kiểm soát các địa điểm lưu trữ.
Người dùng nên lập kế hoạch cụ thể thay vì chỉ nghĩ rằng “sẽ sao lưu sau”. Kế hoạch có thể trả lời những câu hỏi thực tế: bản sao lưu nằm ở đâu, ai biết sự tồn tại của nó, trong tình huống khẩn cấp ai có thể tiếp cận hợp pháp, và làm sao để người được ủy quyền không phải biết nhiều hơn mức cần thiết. Nếu sử dụng cơ chế nhiều chữ ký hoặc chia quyền truy cập, người dùng cần hiểu rõ cách khôi phục trước khi đưa tài sản vào đó. Một cấu trúc phức tạp nhưng chưa từng được kiểm tra có thể khó xử lý hơn một phương án đơn giản, được ghi chép rõ ràng.
Danh mục kiểm tra trước khi đưa tài sản vào ví
Trước khi chuyển một khoản đáng kể, người dùng nên xác nhận mình đang sử dụng đúng ứng dụng và đúng mạng lưới. Địa chỉ nhận cần được kiểm tra từng phần, đặc biệt khi sao chép từ thiết bị trung gian. Một giao dịch thử với giá trị nhỏ có thể giúp xác nhận quy trình, nhưng không loại bỏ yêu cầu kiểm tra lại ở giao dịch sau. Cần lưu ý tên tài sản giống nhau có thể tồn tại trên các mạng lưới khác nhau, còn việc gửi nhầm mạng có thể dẫn đến quy trình khôi phục phức tạp.
Sau giao dịch, nên lưu lại thông tin cần thiết để đối chiếu như thời điểm, địa chỉ, mạng lưới và mã giao dịch, nhưng không lưu cùng nơi với cụm từ khôi phục nếu điều đó làm tăng nguy cơ liên kết danh tính với tài sản. Người dùng cũng nên xác định trước giới hạn số tiền được phép giữ trên ví thường xuyên kết nối, ví dùng để thử nghiệm và ví lưu trữ dài hạn. Phân tách mục đích sử dụng giúp giảm tác động nếu một ứng dụng hoặc một lần tương tác bị xâm phạm.
Tự quản lý ví tiền điện tử là một lựa chọn đi kèm quyền kiểm soát và trách nhiệm tương ứng. Điều quan trọng không phải là tìm một ứng dụng có thiết kế bắt mắt nhất, mà là xây dựng quy trình có thể lặp lại: bảo vệ cụm từ khôi phục, kiểm tra nguồn phần mềm, đọc kỹ giao dịch, hạn chế quyền cấp cho ứng dụng và chuẩn bị phương án khôi phục. Khi coi bảo mật là một chuỗi hành vi thay vì một sản phẩm duy nhất, người dùng có cơ hội nhận ra sai sót sớm hơn và quản lý tài sản số thận trọng hơn.
