

Trong nhiều năm, mật khẩu được xem là lớp bảo vệ cơ bản nhất của tài khoản trực tuyến. Người dùng tạo một chuỗi ký tự, ghi nhớ nó rồi nhập vào mỗi khi đăng nhập. Mô hình này quen thuộc, nhưng cũng bộc lộ nhiều điểm yếu: mật khẩu có thể bị đoán, bị đánh cắp trong một vụ rò rỉ dữ liệu, bị lộ qua phần mềm độc hại hoặc bị người dùng nhập vào một trang web giả mạo. Việc yêu cầu mỗi tài khoản dùng một mật khẩu riêng và đủ phức tạp càng làm cho quá trình quản lý trở nên khó khăn.
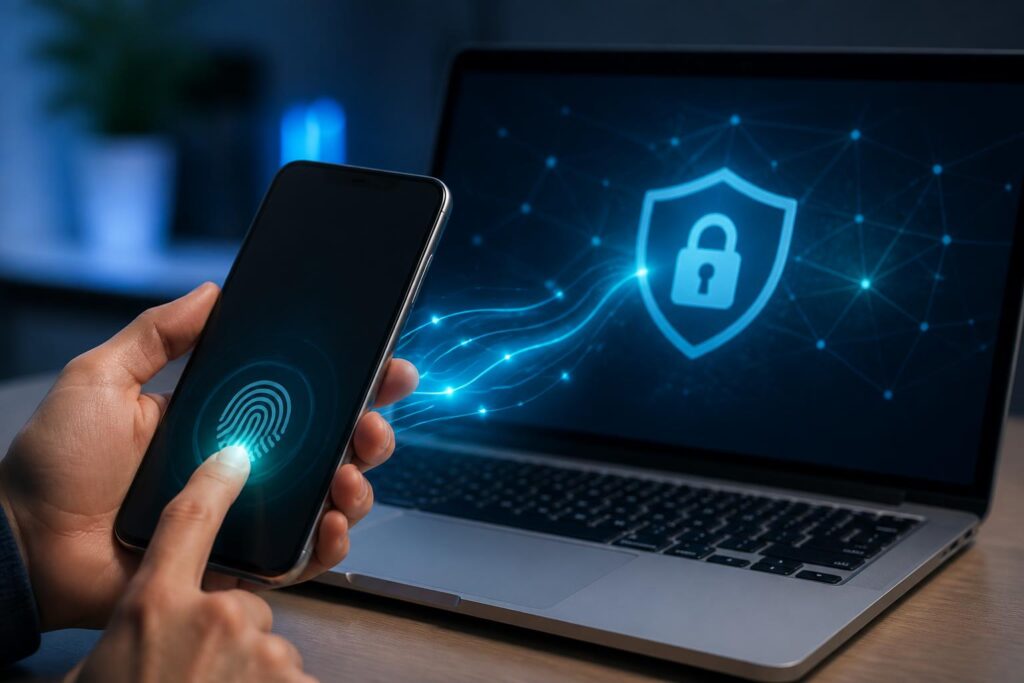
Passkey xuất hiện như một hướng tiếp cận khác. Thay vì yêu cầu người dùng gửi mật khẩu cho dịch vụ, passkey sử dụng cơ chế mật mã khóa công khai để xác nhận rằng người đăng nhập đang sở hữu thiết bị hoặc phương thức xác thực đã đăng ký từ trước. Người dùng có thể xác nhận bằng vân tay, khuôn mặt, mã mở khóa thiết bị hoặc một phương thức bảo vệ tương đương. Trải nghiệm này gần với việc mở khóa điện thoại hơn là điền một biểu mẫu đăng nhập truyền thống.
Passkey hoạt động như thế nào?
Khi người dùng tạo passkey cho một tài khoản, hệ thống sẽ hình thành một cặp khóa gồm khóa riêng và khóa công khai. Khóa riêng được lưu trên thiết bị hoặc trong cơ chế quản lý thông tin xác thực tương thích, còn khóa công khai được dịch vụ trực tuyến lưu để kiểm tra các lần đăng nhập sau đó. Hai phần này có vai trò khác nhau và không thể được sử dụng theo cùng một cách.
Trong quá trình đăng nhập, dịch vụ gửi một thử thách ngẫu nhiên đến thiết bị. Thiết bị sử dụng khóa riêng để tạo ra phản hồi mật mã, nhưng chỉ thực hiện việc đó sau khi người dùng xác nhận danh tính cục bộ, chẳng hạn bằng vân tay, khuôn mặt hoặc mã mở khóa. Dịch vụ dùng khóa công khai đã lưu để kiểm tra phản hồi. Nếu phép kiểm tra thành công, người dùng được đăng nhập mà không cần gửi mật khẩu qua mạng.
Điểm đáng chú ý là thông tin sinh trắc học thường được xử lý ngay trên thiết bị nhằm xác nhận người đang sử dụng thiết bị. Dịch vụ trực tuyến không nhận được bản sao vân tay hay hình ảnh khuôn mặt chỉ vì người dùng dùng chúng để kích hoạt passkey. Điều này không có nghĩa mọi rủi ro về quyền riêng tư tự động biến mất, bởi cách mỗi nền tảng lưu trữ và đồng bộ thông tin xác thực vẫn cần được xem xét. Tuy vậy, việc tách xác nhận cục bộ khỏi dữ liệu đăng nhập trực tiếp giúp giảm một loại dữ liệu nhạy cảm phải chia sẻ với dịch vụ.
Vì sao passkey được xem là bước tiến về an toàn?
Lợi ích lớn nhất của passkey nằm ở khả năng chống lại nhiều hình thức lừa đảo dựa trên việc đánh cắp mật khẩu. Với phương thức truyền thống, kẻ xấu có thể dựng một trang đăng nhập gần giống trang thật rồi dụ người dùng nhập tên tài khoản và mật khẩu. Nếu người dùng không nhận ra địa chỉ giả, thông tin có thể bị thu thập ngay lập tức. Passkey không được thiết kế để người dùng đọc, sao chép hay nhập vào một trang web khác. Việc xác thực gắn với dịch vụ và bối cảnh đăng nhập đã được thiết bị kiểm tra, vì vậy một trang giả mạo khó sử dụng passkey của dịch vụ thật theo cách tương tự việc sử dụng mật khẩu.
Passkey cũng làm giảm tác hại của việc dùng lại mật khẩu. Đây là thói quen phổ biến vì nhiều người không muốn ghi nhớ quá nhiều chuỗi ký tự. Khi một mật khẩu bị lộ, những tài khoản khác dùng cùng mật khẩu cũng có thể bị đe dọa. Với passkey, mỗi dịch vụ có thể gắn với một thông tin xác thực riêng, còn việc xác nhận được thực hiện qua thiết bị. Người dùng không cần nhớ một chuỗi bí mật khác nhau cho từng tài khoản.
Trải nghiệm sử dụng cũng là một yếu tố quan trọng. Mật khẩu mạnh thường khó nhớ, còn mật khẩu dễ nhớ thường có thể dễ đoán hơn. Passkey chuyển phần lớn sự phức tạp từ trí nhớ của người dùng sang cơ chế bảo mật của thiết bị. Thao tác đăng nhập có thể nhanh hơn, đặc biệt trên điện thoại hoặc máy tính đã có phương thức mở khóa sinh trắc học. Tuy nhiên, sự thuận tiện chỉ có ý nghĩa khi đi kèm một quy trình khôi phục hợp lý và thói quen bảo vệ thiết bị nghiêm túc.
Đồng bộ passkey và câu hỏi về quyền kiểm soát
Một trong những vấn đề thực tế nhất là người dùng không chỉ có một thiết bị. Họ có thể sử dụng điện thoại cho công việc cá nhân, máy tính xách tay cho công việc, máy tính bảng cho giải trí và thêm một thiết bị dự phòng. Nếu passkey chỉ nằm trên một thiết bị duy nhất, việc mất hoặc hỏng thiết bị có thể khiến người dùng gặp khó khăn khi truy cập tài khoản. Vì thế, nhiều hệ sinh thái cung cấp cơ chế đồng bộ hoặc sao lưu passkey thông qua tài khoản quản lý thiết bị.
Đồng bộ mang lại sự thuận tiện nhưng cũng tạo ra một điểm cần cân nhắc. Người dùng phải tin tưởng nhà cung cấp hệ sinh thái trong việc bảo vệ kho thông tin xác thực và thiết kế cơ chế khôi phục. Một giải pháp tốt cần làm cho passkey có thể sử dụng trên thiết bị mới mà không biến việc sao lưu thành một bản sao dễ bị lấy cắp. Người dùng không nhất thiết phải hiểu mọi chi tiết kỹ thuật, nhưng nên biết passkey của mình được lưu ở đâu, có thể khôi phục bằng cách nào và điều gì xảy ra nếu mất quyền truy cập vào tài khoản quản lý thiết bị.
Trong một số trường hợp, passkey có thể được sử dụng giữa các thiết bị thông qua kết nối gần hoặc bằng cách quét mã để xác nhận đăng nhập. Cách này hữu ích khi máy tính không có phương thức xác thực riêng, còn điện thoại được dùng như thiết bị chứng minh danh tính. Dù vậy, người dùng vẫn cần kiểm tra kỹ yêu cầu đang hiển thị trên cả hai thiết bị, tránh phê duyệt một yêu cầu đăng nhập không do mình khởi tạo.
Passkey không loại bỏ mọi rủi ro
Sự xuất hiện của passkey không đồng nghĩa mọi tài khoản đã an toàn tuyệt đối. Nếu kẻ xấu chiếm được thiết bị đang mở khóa, nguy cơ vẫn tồn tại. Nếu mã mở khóa thiết bị quá dễ đoán, lớp bảo vệ phía dưới cũng bị suy yếu. Một người dùng còn có thể bị lừa cấp quyền cho một ứng dụng không đáng tin cậy, bị chiếm quyền kiểm soát email khôi phục hoặc bị thuyết phục cung cấp mã xác nhận trong các cuộc gọi giả danh.
Các phương án dự phòng cũng cần được xem xét cẩn thận. Nhiều dịch vụ vẫn duy trì mật khẩu, mã xác nhận qua tin nhắn hoặc câu hỏi khôi phục để hỗ trợ người dùng chưa có passkey. Nếu những phương án này yếu hơn đáng kể, kẻ tấn công có thể tìm cách đi vòng qua passkey bằng chính kênh khôi phục. Vì vậy, khi bật passkey, người dùng nên xem lại danh sách thiết bị đã đăng nhập, phương thức khôi phục, địa chỉ email liên kết và các phiên truy cập đang hoạt động.
Việc xóa passkey khỏi một thiết bị cũ cũng quan trọng không kém việc tạo passkey mới. Khi bán, cho, sửa chữa hoặc ngừng sử dụng điện thoại và máy tính, người dùng nên đăng xuất tài khoản, xóa dữ liệu theo hướng dẫn của nhà sản xuất và kiểm tra lại quyền truy cập từ một thiết bị khác. Nếu một thiết bị bị mất, cần nhanh chóng sử dụng công cụ quản lý tài khoản để khóa, xóa hoặc thu hồi thông tin xác thực khi dịch vụ hỗ trợ chức năng đó.
Doanh nghiệp cần thay đổi cách triển khai
Đối với doanh nghiệp, passkey không chỉ là một nút đăng nhập mới. Đây là thay đổi liên quan đến quản trị danh tính, quy trình hỗ trợ và chính sách an toàn thông tin. Bộ phận công nghệ cần xác định những hệ thống nào hỗ trợ phương thức này, cách cấp quyền cho nhân viên mới, cách thu hồi quyền khi nhân viên nghỉ việc và cách xử lý trường hợp thiết bị bị mất. Nếu triển khai thiếu kế hoạch, doanh nghiệp có thể giảm được một rủi ro nhưng lại tạo ra nhiều yêu cầu hỗ trợ mới.
Doanh nghiệp cũng nên phân biệt giữa việc khuyến khích passkey và việc bắt buộc tất cả nhân viên sử dụng ngay lập tức. Một số người có thể làm việc trên thiết bị cũ, dùng nhiều hệ thống khác nhau hoặc cần truy cập trong môi trường không thuận tiện cho xác thực sinh trắc học. Lộ trình phù hợp thường bắt đầu bằng việc đánh giá hệ thống, thử nghiệm với nhóm nhỏ, xây dựng hướng dẫn rõ ràng rồi mở rộng dần. Các tài khoản có quyền truy cập quan trọng cần được ưu tiên bảo vệ, đồng thời phải có quy trình thu hồi và khôi phục được kiểm tra trước khi áp dụng trên diện rộng.
Người dùng nên bắt đầu từ đâu?
Trước hết, người dùng nên kiểm tra passkey có được hỗ trợ trên dịch vụ mình đang sử dụng hay không và đọc hướng dẫn chính thức ngay trong phần bảo mật tài khoản. Không nên tạo thông tin xác thực thông qua liên kết nhận được từ email hoặc tin nhắn đáng ngờ. Sau khi thiết lập, hãy kiểm tra tên thiết bị, thời điểm tạo và danh sách phương thức đăng nhập đang hoạt động nếu dịch vụ cung cấp các thông tin này.
Tiếp theo, cần củng cố lớp bảo vệ của thiết bị. Mã mở khóa nên đủ khó để người khác đoán, hệ điều hành và trình duyệt nên được cập nhật, còn các ứng dụng không cần thiết nên được gỡ bỏ. Người dùng cũng nên duy trì ít nhất một phương án khôi phục đáng tin cậy, nhưng tránh biến mọi kênh dự phòng thành một điểm yếu dễ bị khai thác. Việc lưu mã dự phòng trong nơi an toàn, tách khỏi thiết bị thường dùng, có thể hữu ích nếu dịch vụ cung cấp tùy chọn này.
Cuối cùng, cần hiểu rằng công nghệ chỉ là một phần của an toàn số. Người dùng vẫn phải cảnh giác với trang web giả mạo, ứng dụng không rõ nguồn gốc và những yêu cầu đăng nhập bất thường. Passkey giúp giảm nhu cầu ghi nhớ bí mật và hạn chế nguy cơ bị đánh cắp mật khẩu, nhưng không thể thay thế hoàn toàn việc kiểm tra ngữ cảnh trước khi phê duyệt một hành động.
Passkey cho thấy hướng phát triển đáng chú ý của công nghệ xác thực: thay vì bắt con người liên tục chứng minh danh tính bằng những chuỗi ký tự dễ bị lộ, hệ thống có thể dựa nhiều hơn vào thiết bị, mật mã và xác nhận cục bộ. Giá trị của phương thức này không chỉ nằm ở thao tác đăng nhập nhanh hơn, mà còn ở việc thu hẹp những cơ hội phổ biến mà kẻ xấu thường sử dụng để đánh cắp mật khẩu. Để phát huy lợi ích đó, các nền tảng cần thiết kế quy trình khôi phục minh bạch, doanh nghiệp cần chuẩn bị chính sách phù hợp, còn người dùng phải chủ động bảo vệ thiết bị và tài khoản nền tảng. Khi ba yếu tố này cùng được chú trọng, passkey có thể trở thành một bước tiến thực tế hướng tới môi trường trực tuyến an toàn và bớt phụ thuộc vào mật khẩu.
